
Tiêu chí mới cho bảo mật website – Đảm bảo an toàn tuyệt đối, giữ vững thương hiệu của bạn
1. Tại sao bảo mật website trở thành yếu tố sống còn hiện nay?
Trong thời đại số, website chính là bộ mặt thương hiệu của doanh nghiệp.
Đây không chỉ là nơi giới thiệu sản phẩm, dịch vụ mà còn là kênh giao tiếp, thanh toán và lưu trữ dữ liệu khách hàng.
Tuy nhiên, cũng chính vì vậy mà website trở thành mục tiêu hàng đầu của tội phạm mạng.
Theo thống kê, cứ mỗi 39 giây có một cuộc tấn công mạng diễn ra.
Các hình thức phổ biến gồm:
-
Tấn công DDoS làm sập website.
-
Chèn mã độc (malware).
-
Đánh cắp dữ liệu khách hàng.
-
Giả mạo giao diện để lừa đảo thanh toán.
-
Xâm nhập qua lỗ hổng bảo mật chưa được cập nhật.
Một khi bị tấn công, doanh nghiệp không chỉ thiệt hại về tài chính, mà còn mất uy tín thương hiệu, giảm niềm tin khách hàng và tụt thứ hạng SEO trên Google.
Vì vậy, đầu tư bảo mật website không còn là lựa chọn – mà là yêu cầu bắt buộc.
2. Bảo mật website là gì và tại sao phải chú trọng ngay từ đầu?
Bảo mật website (Website Security) là tập hợp các giải pháp kỹ thuật và quy trình giúp ngăn chặn truy cập trái phép, bảo vệ dữ liệu người dùng và đảm bảo hoạt động ổn định của hệ thống web.
Không chỉ dành cho các doanh nghiệp lớn, mà mọi website – từ cửa hàng online đến blog cá nhân – đều cần được bảo vệ.
Một website không an toàn có thể trở thành nguồn phát tán mã độc, bị Google đánh dấu “Nguy hiểm”, hoặc bị chặn truy cập.
3. Tiêu chí mới cho bảo mật website trong thời đại số
Các tiêu chí dưới đây được xem là chuẩn mực bảo mật hiện đại, giúp doanh nghiệp đạt mức an toàn tuyệt đối và giữ vững thương hiệu trực tuyến.
3.1. Chứng chỉ SSL/TLS – Cơ sở đầu tiên của an toàn truyền dữ liệu
Chứng chỉ SSL (Secure Sockets Layer) hoặc TLS (Transport Layer Security) giúp mã hóa dữ liệu giữa trình duyệt và máy chủ.
Điều này ngăn chặn việc đánh cắp thông tin đăng nhập, mật khẩu, thẻ tín dụng hoặc dữ liệu cá nhân.
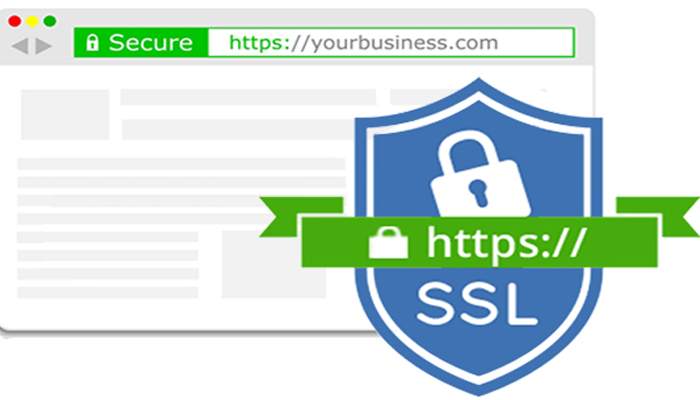
Một website có SSL sẽ hiển thị biểu tượng ổ khóa màu xanh hoặc HTTPS, tạo cảm giác an toàn và chuyên nghiệp cho người dùng.
Tham khảo : Click xem bảng giá chứng chỉ số SSL
3.2. Cập nhật hệ thống và phần mềm thường xuyên
Nhiều cuộc tấn công xảy ra chỉ vì website sử dụng phiên bản CMS (như WordPress, Joomla, Drupal) hoặc plugin, theme lỗi thời.
Các bản cập nhật không chỉ cải thiện tính năng, mà còn vá các lỗ hổng bảo mật nghiêm trọng.
3.3. Sử dụng tường lửa ứng dụng web (WAF)
WAF – Web Application Firewall là lớp bảo vệ thông minh giúp ngăn chặn các hành vi tấn công phổ biến như:
-
SQL Injection,
-
Cross-site Scripting (XSS),
-
DDoS nhỏ lẻ,
-
Bot độc hại thu thập dữ liệu.
Giải pháp này giúp lọc lưu lượng truy cập, chỉ cho phép những yêu cầu hợp lệ tới website, đảm bảo tốc độ và độ ổn định của hệ thống.
3.4. Sao lưu dữ liệu tự động – Phòng ngừa rủi ro toàn diện
Không có hệ thống nào an toàn tuyệt đối.
Vì vậy, sao lưu dữ liệu định kỳ (backup) là phương án dự phòng bắt buộc.
Hãy chọn giải pháp sao lưu:
-
Tự động hàng ngày,
-
Lưu trữ nhiều bản,
-
Tách biệt khỏi máy chủ chính.
Điều này giúp website có thể khôi phục ngay lập tức khi bị lỗi, tấn công, hoặc mất dữ liệu.
3.5. Triển khai xác thực hai lớp (2FA) cho quản trị viên
Tài khoản quản trị website là mục tiêu số một của hacker.
Vì vậy, việc chỉ dùng mật khẩu là không đủ an toàn.
Khi bật Two-Factor Authentication (2FA), người đăng nhập cần thêm một mã xác minh gửi qua điện thoại hoặc ứng dụng.
Điều này giúp ngăn chặn truy cập trái phép ngay cả khi mật khẩu bị rò rỉ.
3.6. Bảo vệ DNS và tên miền bằng DNSSEC
DNSSEC (Domain Name System Security Extensions) là công nghệ giúp xác thực bản ghi DNS bằng chữ ký điện tử, đảm bảo người dùng luôn được truy cập đúng website thật, không bị chuyển hướng đến trang giả mạo.
Việc triển khai DNSSEC giúp:
-
Chống tấn công giả mạo DNS.
-
Bảo vệ tên miền khỏi bị chiếm đoạt.
-
Duy trì tính toàn vẹn của dữ liệu website.

3.7. Giám sát an ninh website theo thời gian thực
Các công cụ như Cloudflare, Sucuri, hoặc dịch vụ giám sát nội bộ có thể theo dõi và cảnh báo tấn công tức thời.
Khi có truy cập đáng ngờ, hệ thống sẽ tự động chặn hoặc thông báo cho quản trị viên xử lý.
Điều này đặc biệt cần thiết cho website thương mại điện tử, ngân hàng, hoặc hệ thống có dữ liệu người dùng lớn.
3.8. Quản lý phân quyền và quyền truy cập an toàn
Một trong những nguyên nhân gây rò rỉ dữ liệu phổ biến là phân quyền sai hoặc chia sẻ quyền quản trị quá rộng.
Cần đảm bảo rằng:
-
Mỗi người dùng chỉ được truy cập đúng phạm vi cần thiết.
-
Gỡ quyền ngay khi nhân sự nghỉ việc hoặc chuyển bộ phận.
-
Sử dụng tài khoản riêng biệt, không dùng chung mật khẩu.
3.9. Triển khai chính sách bảo mật và đào tạo nhân viên
Con người luôn là “mắt xích yếu” nhất trong chuỗi an ninh mạng.
Dù hệ thống có mạnh đến đâu, chỉ cần một nhân viên nhấp vào link lừa đảo – mọi thứ có thể sụp đổ.
Do đó, doanh nghiệp cần:
-
Xây dựng quy trình bảo mật nội bộ rõ ràng.
-
Đào tạo nhân viên nhận diện email giả mạo, phishing, và mã độc.
-
Kiểm tra định kỳ nhận thức an ninh mạng.
4. Giải pháp toàn diện cho bảo mật website hiện đại
Một hệ thống website an toàn cần được bảo vệ từ nhiều lớp.
Dưới đây là mô hình bảo mật toàn diện theo chuẩn mới:
| Lớp bảo vệ | Công nghệ / Giải pháp khuyến nghị |
|---|---|
| Lớp truy cập người dùng | HTTPS, SSL/TLS, xác thực 2FA |
| Lớp ứng dụng web | WAF, quét mã độc, kiểm tra lỗ hổng |
| Lớp máy chủ | Firewall hệ thống, backup định kỳ, phân quyền |
| Lớp mạng và DNS | DNSSEC, bảo mật IP, chống DDoS |
| Lớp vận hành | Giám sát real-time, cảnh báo tấn công, SOC (Security Operation Center) |
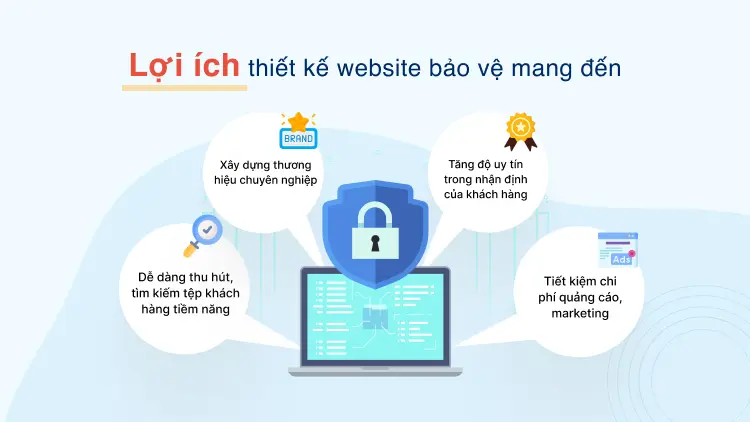
5. Lợi ích khi áp dụng tiêu chí bảo mật website mới
-
Bảo vệ thương hiệu doanh nghiệp: Tránh bị giả mạo hoặc mất uy tín khi bị tấn công.
-
Tăng niềm tin người dùng: Website an toàn giúp khách hàng yên tâm thanh toán, giao dịch.
-
Tăng thứ hạng SEO: Google ưu tiên website HTTPS, tốc độ nhanh, không bị cảnh báo “unsafe”.
-
Duy trì hoạt động ổn định: Ngăn gián đoạn dịch vụ, mất doanh thu.
-
Giảm chi phí khắc phục sự cố: Phòng ngừa luôn rẻ hơn xử lý hậu quả.
-
Đáp ứng tiêu chuẩn quốc tế: Tuân thủ các quy định về an ninh thông tin, bảo vệ dữ liệu cá nhân (GDPR, NIST).
6. Kết luận: Bảo mật website là nền tảng cho phát triển bền vững
Một thương hiệu mạnh không chỉ được xây dựng bằng sản phẩm tốt hay chiến lược marketing, mà còn dựa trên niềm tin và sự an toàn khi khách hàng truy cập website.
Hãy bắt đầu bằng những việc đơn giản:
-
Kích hoạt SSL,
-
Cập nhật hệ thống,
-
Sử dụng WAF,
-
Bật DNSSEC và 2FA,
-
Thường xuyên sao lưu và giám sát an ninh.
Đó là nền tảng vững chắc giúp doanh nghiệp phát triển bền vững, an toàn và đáng tin cậy trên môi trường trực tuyến.
Thông tin chi tiết xin vui lòng liên hệ:
CÔNG TY TNHH GIẢI PHÁP IMS
Website: https://imssolution.vn/
Hotline: 0938 919 605
Email: info@imssolution.vn
VP trụ sở IMS Solutions: Building 59, Đường Chế Lan Viên, P. Tân Phú, Tp. Hồ Chí Minh.
Dịch vụ tiêu biểu: Thiết kế website, Thiết kế app, Hosting, Server, SEO, chăm sóc website

